

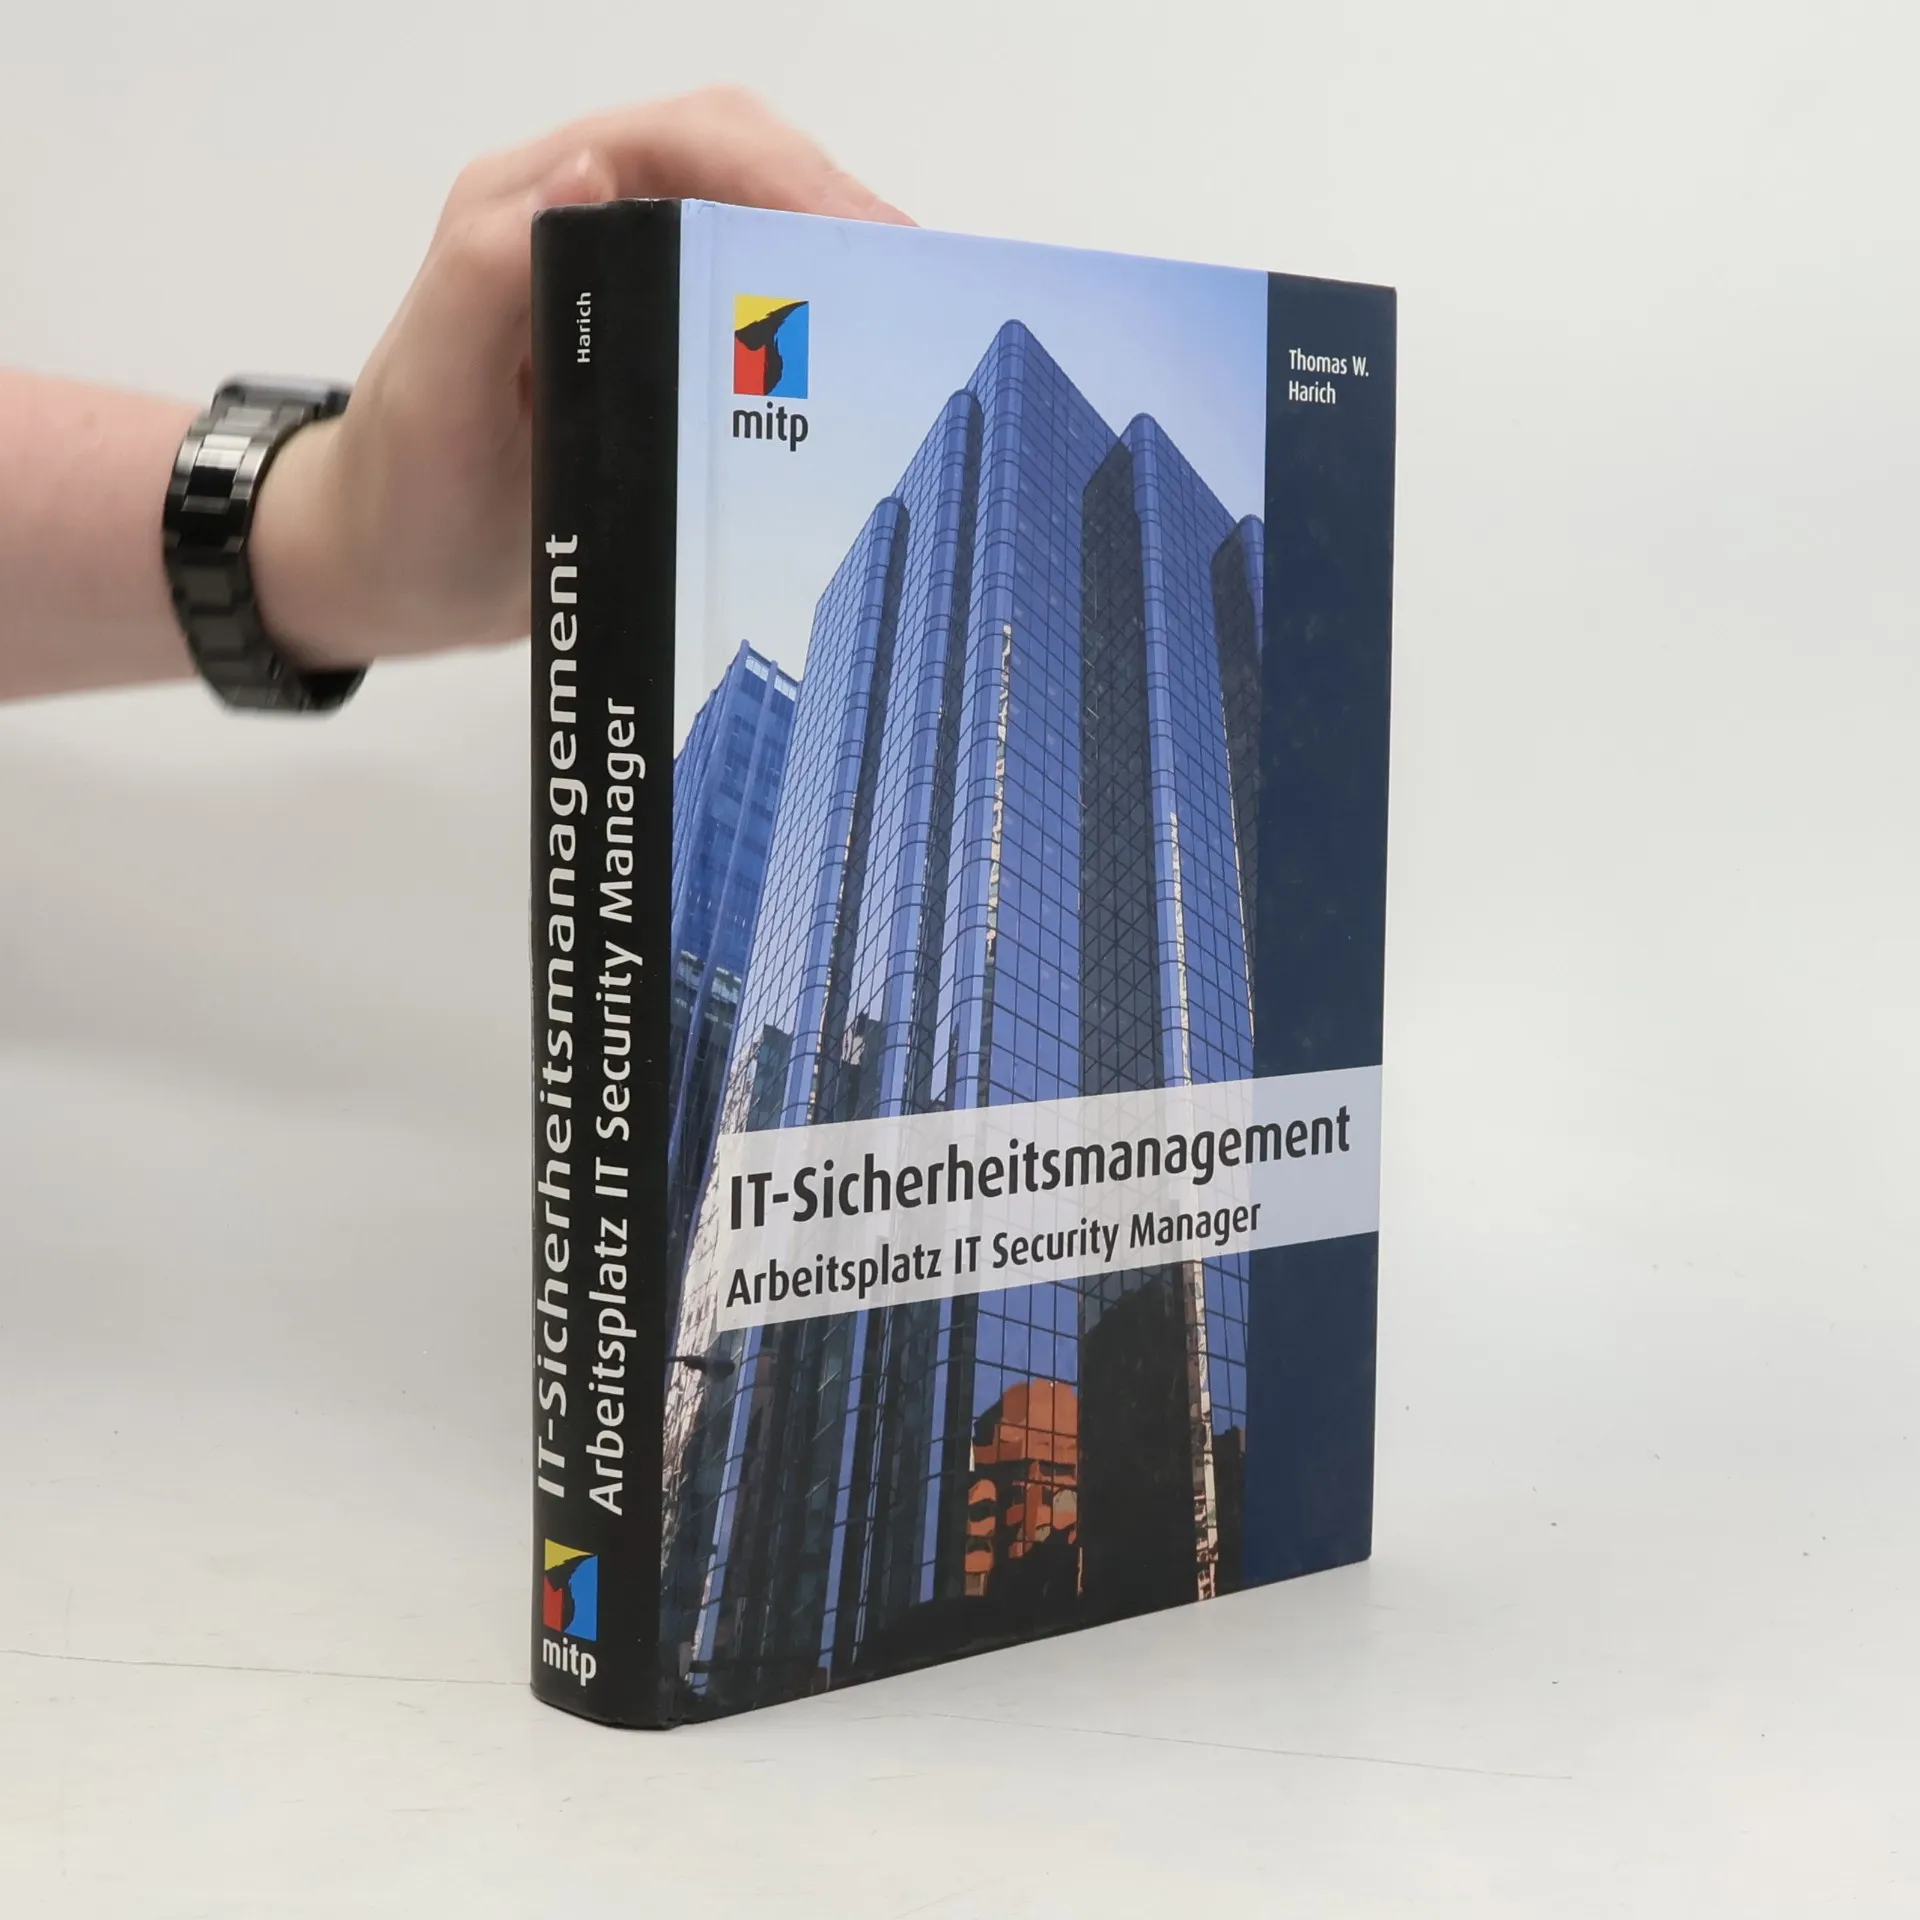
IT-Sicherheitsmanagement
Arbeitsplatz IT Security Manager
Authors
More about the book
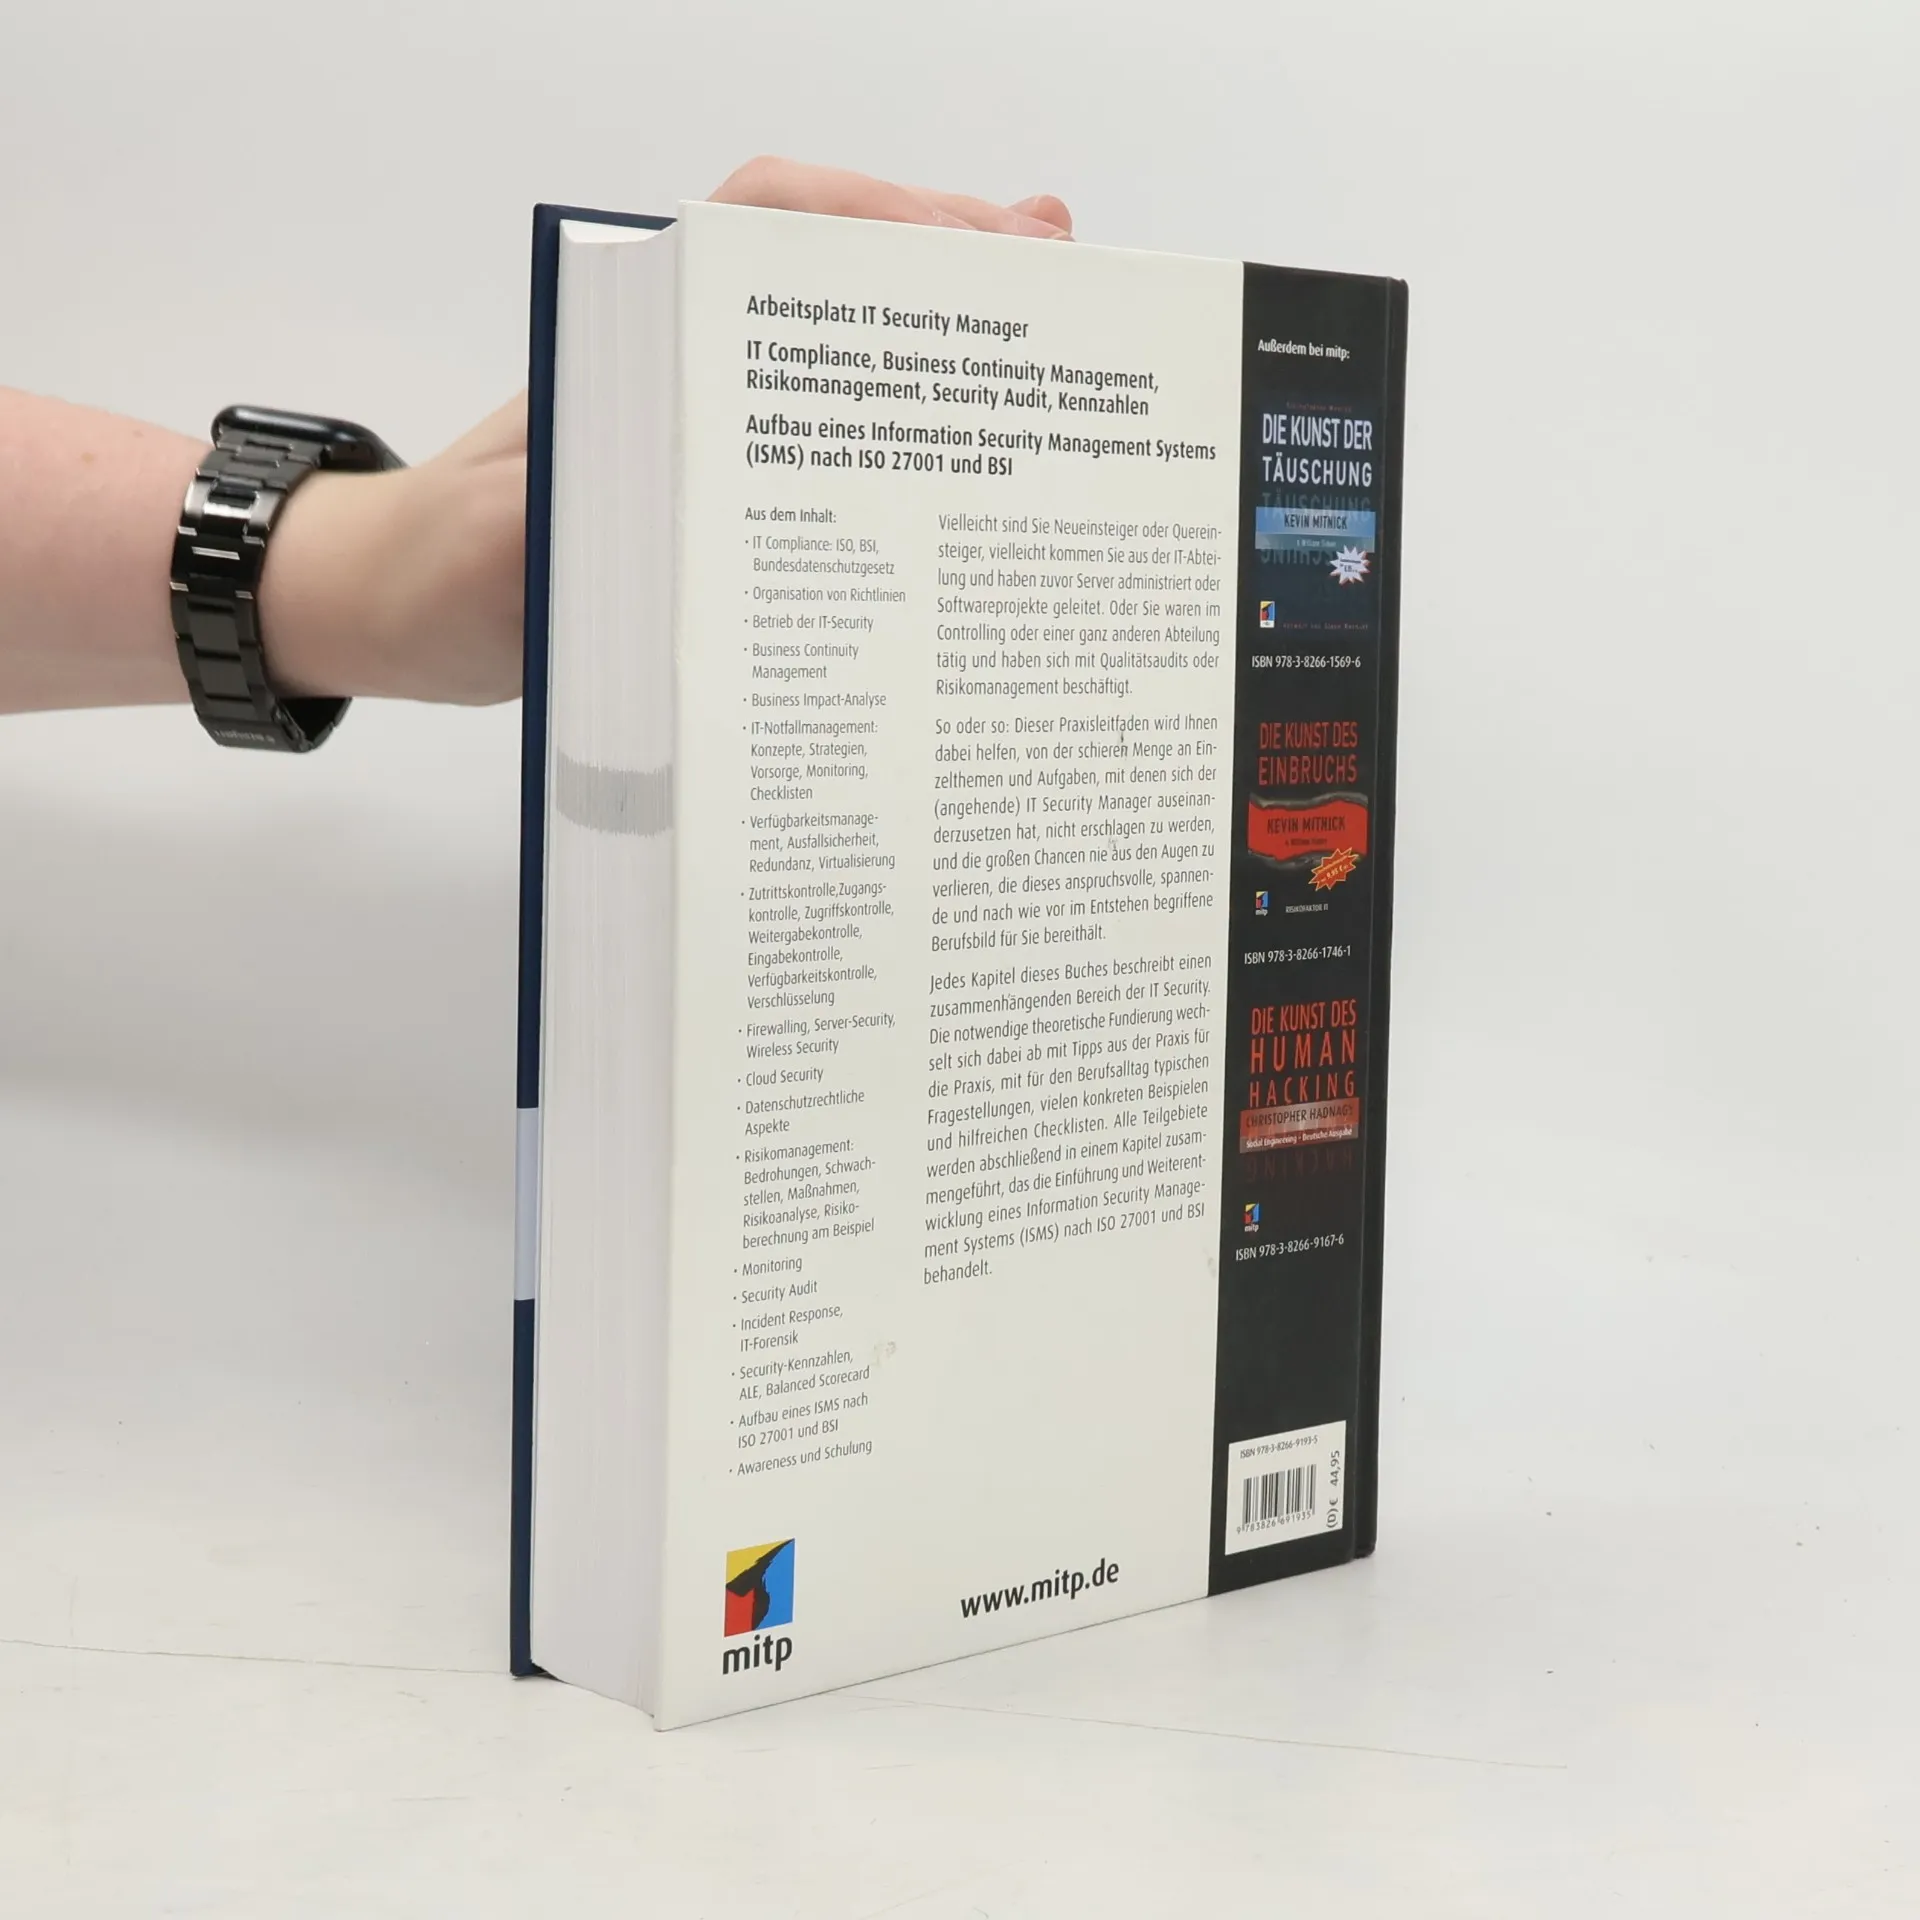
Der Arbeitsplatz eines IT Security Managers umfasst zahlreiche Aspekte wie IT Compliance, Business Continuity Management, Risikomanagement und Security Audits. Wichtige Themen sind die Organisation von Richtlinien, der Betrieb der IT-Security und die Durchführung von Business Impact-Analysen. Zudem werden Konzepte und Strategien für das IT-Notfallmanagement behandelt, einschließlich Monitoring und Checklisten. Verfügbarkeitsmanagement, Redundanz und Virtualisierung sind ebenfalls zentrale Punkte, ebenso wie verschiedene Kontrollmechanismen wie Zutritts-, Zugang-, und Zugriffskontrolle sowie Verschlüsselung und Firewalling. Das Risikomanagement umfasst die Identifizierung von Bedrohungen und Schwachstellen sowie die Durchführung von Risikoanalysen. Der Leitfaden bietet praxisnahe Unterstützung für Neueinsteiger oder Quereinsteiger aus unterschiedlichen Bereichen, sei es aus der IT-Abteilung oder dem Controlling. Jedes Kapitel behandelt einen spezifischen Bereich der IT-Sicherheit und kombiniert theoretische Grundlagen mit praktischen Tipps, typischen Fragestellungen und konkreten Beispielen. Abschließend wird die Einführung und Weiterentwicklung eines Information Security Management Systems (ISMS) nach ISO 27001 und BSI behandelt, um die Leser auf die Herausforderungen und Chancen in diesem dynamischen Berufsfeld vorzubereiten.
Book purchase
IT-Sicherheitsmanagement, Thomas W. Harich
- Language

- Released
- 2012,
- Book condition
- Very Good
- Price
- €10.39
Payment methods
No one has rated yet.
- Title
- IT-Sicherheitsmanagement
- Subtitle
- Arbeitsplatz IT Security Manager
- Language
- German
- Authors
- Thomas W. Harich
- Publisher
- mitp
- Released
- 2012
- Pages
- 472
- ISBN10
- 3826691938
- ISBN13
- 9783826691935
- Series
- Tags
- Internet, Software Development, Safety, Databases, Surveillance, monitoring, Data Protection, Virtualization
- Description
- Der Arbeitsplatz eines IT Security Managers umfasst zahlreiche Aspekte wie IT Compliance, Business Continuity Management, Risikomanagement und Security Audits. Wichtige Themen sind die Organisation von Richtlinien, der Betrieb der IT-Security und die Durchführung von Business Impact-Analysen. Zudem werden Konzepte und Strategien für das IT-Notfallmanagement behandelt, einschließlich Monitoring und Checklisten. Verfügbarkeitsmanagement, Redundanz und Virtualisierung sind ebenfalls zentrale Punkte, ebenso wie verschiedene Kontrollmechanismen wie Zutritts-, Zugang-, und Zugriffskontrolle sowie Verschlüsselung und Firewalling. Das Risikomanagement umfasst die Identifizierung von Bedrohungen und Schwachstellen sowie die Durchführung von Risikoanalysen. Der Leitfaden bietet praxisnahe Unterstützung für Neueinsteiger oder Quereinsteiger aus unterschiedlichen Bereichen, sei es aus der IT-Abteilung oder dem Controlling. Jedes Kapitel behandelt einen spezifischen Bereich der IT-Sicherheit und kombiniert theoretische Grundlagen mit praktischen Tipps, typischen Fragestellungen und konkreten Beispielen. Abschließend wird die Einführung und Weiterentwicklung eines Information Security Management Systems (ISMS) nach ISO 27001 und BSI behandelt, um die Leser auf die Herausforderungen und Chancen in diesem dynamischen Berufsfeld vorzubereiten.